
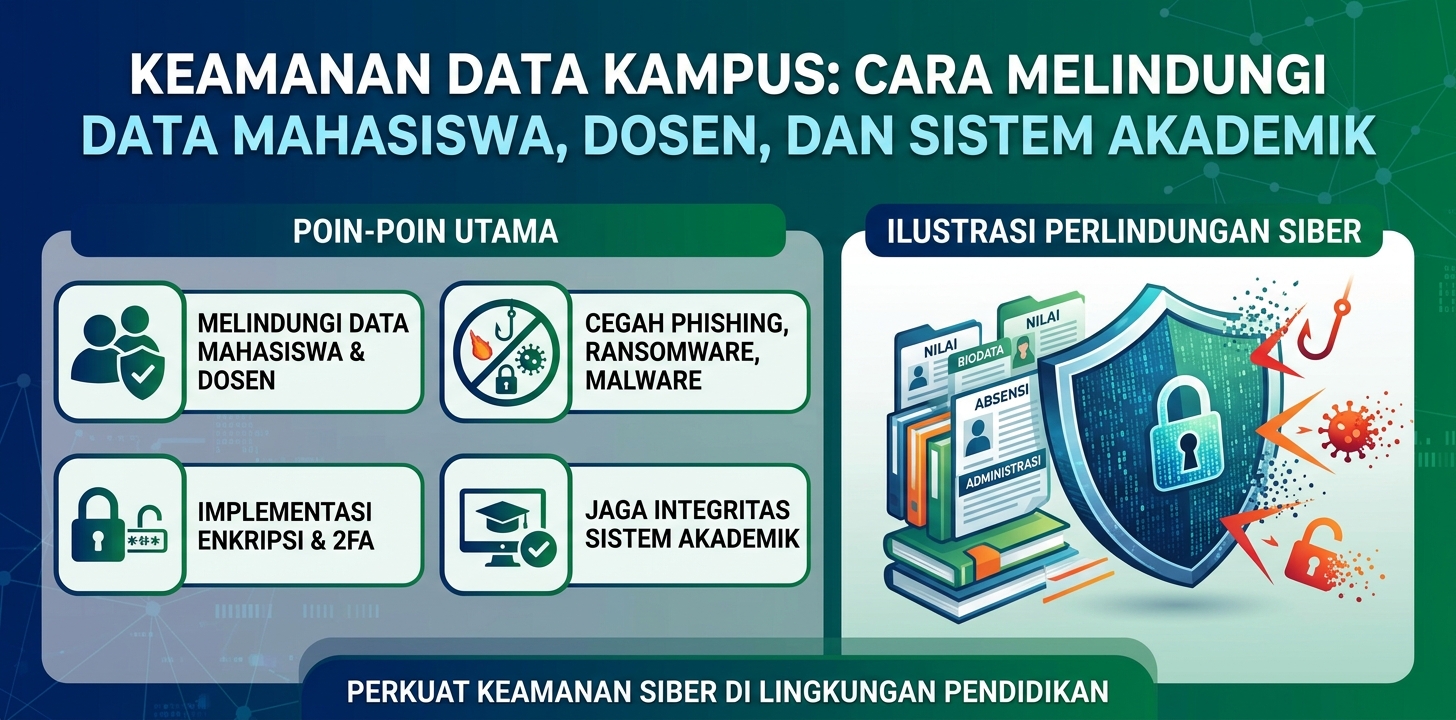
Secara umum, keamanan data di lingkungan kampus bergantung pada kolaborasi antara infrastruktur teknologi informasi (IT) yang kuat dari pihak universitas dan kesadaran digital dari sivitas akademika. Tanpa perlindungan yang memadai, data sensitif seperti Nomor Induk Mahasiswa (NIM), Nomor Induk Dosen Nasional (NIDN), transkrip nilai, hingga informasi finansial rentan diretas, dimanipulasi, atau diperjualbelikan. Untuk memahami lebih lengkap bagaimana ekosistem kampus dapat mengamankan data tersebut, berikut penjelasan detailnya.
Mengapa Keamanan Data di Lingkungan Kampus Sangat Penting?
Perguruan tinggi mengelola basis data dalam jumlah masif yang berisikan informasi pribadi identitas ganda (mahasiswa, dosen, staf, dan alumni). Data ini mencakup riwayat kesehatan, alamat rumah, nomor kontak, hingga rekam jejak akademik dan keuangan (pembayaran UKT/SPP).
Jika terjadi kebocoran, dampaknya tidak hanya merugikan secara finansial atau pencurian identitas individu, tetapi juga dapat menghancurkan kredibilitas institusi. Reputasi perguruan tinggi sangat bergantung pada kemampuannya menjaga privasi dan integritas akademik. Ketika data nilai bisa dimanipulasi oleh pihak luar, legitimasi ijazah dan transkrip akademik yang dikeluarkan kampus tersebut akan dipertanyakan oleh dunia industri dan publik.
Ancaman Utama Terhadap Sistem Informasi Akademik (SIAKAD)
Sistem Informasi Akademik (SIAKAD) adalah jantung operasional kampus. Sayangnya, sistem ini kerap menjadi target serangan siber. Berikut adalah beberapa ancaman utama yang sering terjadi:
Serangan Phishing dan Pencurian Kredensial
Metode ini paling sering menargetkan mahasiswa dan dosen. Penyerang biasanya mengirimkan email palsu yang menyerupai pengumuman resmi dari rektorat atau bagian akademik, meminta pengguna untuk login ke tautan SIAKAD palsu. Begitu username dan password dimasukkan, data tersebut langsung direkam oleh peretas.
Infeksi Malware dan Ransomware
Kampus memiliki jaringan Wi-Fi publik dan ribuan perangkat pribadi (laptop/HP mahasiswa) yang terhubung ke dalam satu jaringan besar. Jika satu perangkat terinfeksi malware atau ransomware, virus tersebut dapat menyebar ke server utama kampus. Ransomware dapat mengunci seluruh data akademik kampus hingga pihak institusi membayar uang tebusan.
Akses Ilegal dan Manipulasi Nilai
Celah keamanan pada sistem yang outdated (usang) sering dimanfaatkan oleh peretas—yang terkadang berasal dari dalam kampus itu sendiri—untuk mengubah Kartu Hasil Studi (KHS) atau data kelulusan tanpa izin.
Cara Institusi Kampus Melindungi Data Akademik
Melindungi data kampus bukan sekadar memasang antivirus, melainkan membangun ekosistem keamanan yang komprehensif. Berikut adalah standar yang seharusnya diterapkan oleh perguruan tinggi:
Penerapan Infrastruktur IT dan Enkripsi yang Kuat
Seluruh lalu lintas data, terutama yang masuk dan keluar dari portal akademik, wajib dilindungi dengan enkripsi End-to-End dan sertifikat SSL/TLS (HTTPS). Enkripsi memastikan bahwa meskipun data disadap di tengah jalan, peretas tidak bisa membaca isinya. Selain itu, basis data (database) yang menyimpan password pengguna harus di-hash dengan standar kriptografi modern, bukan disimpan dalam bentuk teks biasa (plaintext).
Implementasi Autentikasi Dua Faktor (2FA)
Kredensial berupa username dan password tidak lagi cukup. Kampus perlu mewajibkan fitur Autentikasi Dua Faktor (2FA) atau Multi-Factor Authentication (MFA) bagi seluruh pengguna, khususnya dosen dan administrator sistem. Dengan 2FA, pengguna membutuhkan kode verifikasi tambahan yang dikirim via email atau aplikasi authenticator saat melakukan login.
Audit Keamanan dan Pembaruan Sistem Berkala
Sistem akademik sering dibangun menggunakan kerangka kerja (framework) yang memerlukan pembaruan rutin. Tim IT kampus harus melakukan audit keamanan (penetration testing) secara berkala untuk menemukan dan menambal celah kerentanan (bug) sebelum dieksploitasi oleh pihak tidak bertanggung jawab.
Peran Mahasiswa dan Dosen dalam Menjaga Keamanan Data
Infrastruktur tercanggih sekalipun tidak akan efektif jika penggunanya abai terhadap keamanan data. Mahasiswa dan dosen memiliki peran krusial melalui langkah-langkah sederhana berikut:
- Gunakan kata sandi yang kuat: Hindari menggunakan kombinasi tanggal lahir atau nama sebagai kata sandi portal akademik. Gunakan kombinasi huruf besar, huruf kecil, angka, dan simbol.
- Waspada terhadap phishing: Selalu periksa URL atau alamat situs sebelum memasukkan username dan password. Pastikan domain yang diakses adalah domain resmi (contoh:
siakad.namakampus.ac.id). - Jangan berbagi kredensial: Kebiasaan menitipkan pengisian Kartu Rencana Studi (KRS) atau presensi kepada teman dengan memberikan password sangat berbahaya dan melanggar prinsip keamanan informasi.
- Amankan perangkat pribadi: Pastikan laptop atau smartphone yang digunakan untuk mengakses jaringan kampus dilengkapi dengan antivirus yang diperbarui.
- Gunakan koneksi aman: Hindari mengakses dan login ke sistem akademik menggunakan jaringan Wi-Fi publik yang tidak menggunakan password (seperti di kafe terbuka) tanpa menggunakan VPN yang tepercaya.
Kesimpulan
Keamanan data di lingkungan kampus adalah tanggung jawab bersama. Pihak perguruan tinggi wajib menyediakan infrastruktur sistem akademik yang tangguh, rutin melakukan audit, dan menerapkan enkripsi yang ketat. Di sisi lain, mahasiswa dan dosen harus proaktif melindungi akun masing-masing melalui kebiasaan digital yang aman seperti penggunaan password yang kuat dan kehati-hatian terhadap phishing. Dengan kolaborasi ini, integritas akademik dan privasi sivitas akademika dapat terjaga dari berbagai bentuk ancaman siber.